

चर्चा में क्यों?
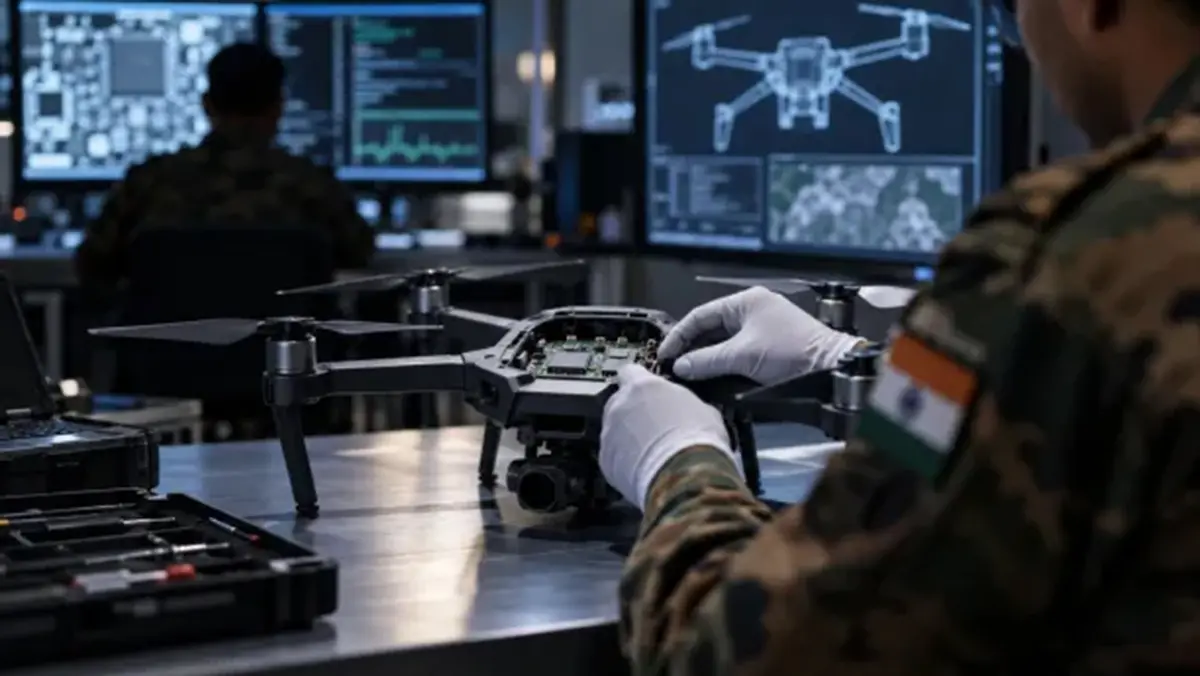
भारतीय सेना छिपी हुई सुरक्षा कमजोरियों के लिए इलेक्ट्रॉनिक उपकरणों की जांच करने की अपनी क्षमता का विस्तार कर रही है। The Indian Express ने 21 सितंबर को बताया कि दिल्ली (Delhi) में एक प्रयोगशाला का उद्घाटन किया गया है, और कम से कम पांच और की योजना है। इसका नाम भेद्यता और सुरक्षा खतरों के लिए इलेक्ट्रॉनिक सिस्टम हार्डवेयर का आकलन और विश्लेषण (Assessment and Analysis of Electronic Systems Hardware for Vulnerabilities and Security Threats) (AASHVAST) है। प्रयोगशालाएं हार्डवेयर और ड्रोन्स (drones) जैसे उपकरणों को नियंत्रित करने वाले निम्न-स्तरीय सॉफ़्टवेयर की जांच करती हैं। यह मायने रखता है क्योंकि घरेलू असेंबली में अभी भी ऐसे घटक और सॉफ़्टवेयर शामिल हो सकते हैं जिनकी उत्पत्ति स्थापित करना मुश्किल है। रिपोर्ट के अनुसार, ड्रोन्स (drones) को इन जांचों से गुजरना होगा, जबकि निगरानी-कैमरा परीक्षण एक नियोजित विस्तार है। संचालित दिल्ली (Delhi) सुविधा और प्रस्तावित नेटवर्क पहल के विभिन्न चरणों का प्रतिनिधित्व करते हैं।
प्रयोगशाला के नाम का क्या अर्थ है
AASHVAST का विस्तार भेद्यताओं और सुरक्षा खतरों के लिए इलेक्ट्रॉनिक सिस्टम हार्डवेयर का आकलन और विश्लेषण (Assessment and Analysis of Electronic Systems Hardware for Vulnerabilities and Security Threats) तक होता है। इसका ध्यान उन अनुप्रयोगों के नीचे तक पहुंचता है जो एक उपयोगकर्ता आमतौर पर देखता है। हार्डवेयर में किसी उपकरण के अंदर मौजूद भौतिक चिप्स, सर्किट बोर्ड और संचार मॉड्यूल शामिल होते हैं। फ़र्मवेयर (Firmware) ऐसे घटकों में अंतर्निहित सॉफ़्टवेयर है जो उन्हें प्रारंभ करने, संचार करने और उनके मूल कार्य करने में मदद करता है। कोई उपकरण अपने ऑपरेटर को सामान्य लग सकता है, तब भी जब इस अंतर्निहित परत में कोई कमजोरी मौजूद हो।
अखबार परीक्षण सूट को सेना के इलेक्ट्रॉनिक्स-रखरखाव प्रतिष्ठान के लिए क्विकपे (QuickPay) द्वारा एक विकास के रूप में वर्णित करता है। यह चीनी-मूल के घटकों और मालिकाना संचार प्रणालियों के बारे में चिंताओं के भीतर पहल को भी रखता है। वे चिंताएं निरीक्षण के प्रयास को स्पष्ट करती हैं; वे किसी विशेष देश के प्रत्येक उत्पाद में दुर्भावनापूर्ण व्यवहार स्थापित नहीं करते हैं। सुरक्षा मूल्यांकन में किसी आपूर्तिकर्ता की राष्ट्रीयता को पूर्ण तकनीकी खोज मानने के बजाय वास्तविक घटक, सॉफ़्टवेयर और कॉन्फ़िगरेशन की जांच करनी चाहिए।
फ़र्मवेयर अलग ध्यान देने योग्य क्यों है
एक साधारण सॉफ़्टवेयर अपडेट बदल सकता है कि एक एप्लिकेशन क्या करता है, लेकिन फ़र्मवेयर (firmware) यह नियंत्रित कर सकता है कि अंतर्निहित डिवाइस कैसे व्यवहार करता है। एक नेटवर्क वाले कैमरे में, यह संचार और पहुंच नियंत्रण को प्रभावित कर सकता है। एक ड्रोन में, निम्न-स्तरीय घटक व्यापक नियंत्रण और संचार प्रणाली का समर्थन करते हैं। इसलिए उन घटकों में से किसी एक में कमजोरी घटक से परे मायने रख सकती है। इसके परिणाम उसके द्वारा किए जाने वाले कार्य पर निर्भर करते हैं और क्या आसपास के सुरक्षा उपाय कमजोरी का फायदा उठाने से रोकते हैं।
भेद्यता (vulnerability) एक कमजोरी है जिसका फायदा उठाया जा सकता है। जानबूझकर डाला गया पिछला दरवाज़ा एक संभावित सुरक्षा समस्या है, लेकिन एक आकस्मिक कोडिंग त्रुटि भी जोखिम पैदा कर सकती है। किसी कमजोरी का पता लगाना अपने आप में यह स्थापित नहीं करता है कि इसे किसने पेश किया या किसी विरोधी ने इसका इस्तेमाल किया है। इसके विपरीत, एक परीक्षण के दौरान किसी एक की खोज करने में विफल होने से यह साबित नहीं होता है कि कोई मौजूद नहीं है। मूल्यांकन का कवरेज (coverage) और गुणवत्ता इसके अंतिम लेबल जितनी ही मायने रखती है।
आपूर्ति श्रृंखला के माध्यम से घटक का अनुसरण करना
एक तैयार डिवाइस बेचने वाली कंपनी अपने सभी चिप्स का निर्माण नहीं कर सकती है, अपने सभी सॉफ्टवेयर नहीं लिख सकती है या हर बाद के अपडेट को नियंत्रित नहीं कर सकती है। एक आपूर्ति श्रृंखला उन विभिन्न योगदानकर्ताओं को जोड़ती है। उपठेकेदार या घटक संस्करण में परिवर्तन उत्पाद के परिचित नाम को बदले बिना सुरक्षा प्रोफ़ाइल को बदल सकता है। इसलिए खरीद को केवल अंतिम चालान पर छपे देश की नहीं, बल्कि वास्तव में क्या आपूर्ति की जाती है और इसका समर्थन कैसे किया जाता है, इसके बारे में जानकारी चाहिए।
संयुक्त राज्य अमेरिका के राष्ट्रीय मानक और प्रौद्योगिकी संस्थान (United States National Institute of Standards and Technology) जानबूझकर तोड़फोड़ की तुलना में आपूर्ति श्रृंखला जोखिम को व्यापक बताते हैं। इसमें खराब विकास या निर्माण के कारण होने वाले नकली उत्पाद और कमजोरियां भी शामिल हैं। यह ढांचा स्पष्ट करता है कि निरीक्षण और ट्रैसेबिलिटी (traceability) एक साथ कैसे काम करते हैं। परीक्षा पूछती है कि डिवाइस में क्या है और यह कैसे व्यवहार करता है। ट्रैसेबिलिटी (Traceability) यह स्थापित करने में मदद करती है कि यह कहाँ से आया है और कौन सा आपूर्तिकर्ता किसी दोष को ठीक कर सकता है। कोई भी गतिविधि दूसरे को पूरी तरह से प्रतिस्थापित नहीं करती है।
सुरक्षा, पता लगाना और पुनर्प्राप्ति
फ़र्मवेयर (Firmware) लचीलेपन को तीन जुड़े कार्यों के माध्यम से समझा जा सकता है: अनधिकृत परिवर्तनों को रोकें, होने वाले परिवर्तनों का पता लगाएं और सुरक्षित रूप से पुनर्प्राप्त करें। संस्थान का प्लेटफॉर्म-फर्मवेयर मार्गदर्शन इस दृष्टिकोण का उपयोग करता है। एक प्रमाणित अद्यतन तंत्र, उदाहरण के लिए, एक उपकरण को अनधिकृत प्रतिस्थापन से अधिकृत अद्यतन को अलग करने में मदद करता है। पता लगाने से सबूत मिलता है कि कुछ बदल गया है। पुनर्प्राप्ति के लिए उसी समझौता सामग्री को फिर से स्थापित करने के बजाय, ऑपरेशन को बहाल करने के लिए एक भरोसेमंद तरीके की आवश्यकता होती है।
कनेक्टेड उपकरणों को उनके पूरे सेवा जीवन में समर्थन की आवश्यकता होती है। संस्थान की डिवाइस-सुरक्षा बेसलाइन में पहचान, कॉन्फ़िगरेशन, डेटा सुरक्षा, नियंत्रित पहुंच, सॉफ़्टवेयर अपडेट और सुरक्षा स्थिति के बारे में जागरूकता शामिल है। ये सामान्य इंजीनियरिंग सिद्धांत हैं, AASHVAST का प्रमाणन नहीं। उनका व्यावहारिक निहितार्थ यह है कि एक प्रारंभिक प्रयोगशाला मंजूरी जिम्मेदारी को समाप्त नहीं कर सकती है। उपकरण संस्करण, अद्यतन व्यवस्था और पहुँच अनुमतियाँ तैनाती के बाद नियंत्रण में रहनी चाहिए, जब जोखिम और परिचालन की स्थिति बदल सकती है।
विस्तार क्या स्थापित कर सकता है और क्या नहीं
अतिरिक्त प्रयोगशालाएं परीक्षण को अधिक सुलभ बना सकती हैं और परीक्षण कार्य को विभिन्न स्थानों पर फैलाने में मदद कर सकती हैं। वह लाभ प्रशिक्षित कर्मचारियों, उपयुक्त उपकरणों और सुसंगत प्रक्रियाओं पर निर्भर करता है। उनके निष्कर्षों से कार्रवाई भी होनी चाहिए: सॉफ़्टवेयर को ठीक करना, असुरक्षित कॉन्फ़िगरेशन को अस्वीकार करना या आपूर्तिकर्ता को सहायता प्रदान करने की आवश्यकता। बिना किसी मरम्मत या खरीद निर्णय के दायर की गई रिपोर्ट का सुरक्षात्मक मूल्य सीमित है। निरीक्षण प्रक्रिया मायने रखती है क्योंकि यह प्रभावित कर सकती है कि कौन सा उपकरण स्वीकार किया जाता है और इसका रखरखाव कैसे किया जाता है।
रिपोर्ट किया गया भविष्य का विस्तार क्लोज्ड-सर्किट टेलीविजन (closed-circuit television) (CCTV) सिस्टम से संबंधित है, जो विशेष स्थानों की निगरानी के लिए कैमरों का उपयोग करता है। कैमरे के नेटवर्क कनेक्शन और सॉफ़्टवेयर इसके द्वारा तैयार किए गए चित्र के साथ-साथ जांच के पात्र हैं। वर्तमान पहल सेना की खरीद से संबंधित है, जिसमें ड्रोन निरीक्षण निर्दिष्ट और कैमरा परीक्षण परिकल्पित है। व्यापक कवरेज के लिए प्रस्तावित सुविधाओं को चालू करने और उन अतिरिक्त उपकरण श्रेणियों में उपयुक्त प्रक्रियाओं को लागू करने की आवश्यकता होगी।
निष्कर्ष
AASHVAST एक इलेक्ट्रॉनिक उत्पाद प्राप्त करने और इसे नियंत्रित करने वाले घटकों को समझने के बीच की खाई को पाटने का काम करता है। इसका मूल्य इस बात पर निर्भर करेगा कि क्या परीक्षण के कारण ट्रैसेबल (traceable) उपकरण, सही कमजोरियां और खरीद के बाद भरोसेमंद समर्थन प्राप्त होता है। व्यापक सबक यह है कि सुरक्षित खरीद असेंबली और डिलीवरी (delivery) से परे जारी रहती है। इसमें फ़र्मवेयर (firmware), अद्यतन प्रक्रिया और भेद्यता का बाद में पता चलने पर प्रतिक्रिया करने की क्षमता शामिल है।