

செய்திகளில் ஏன்?
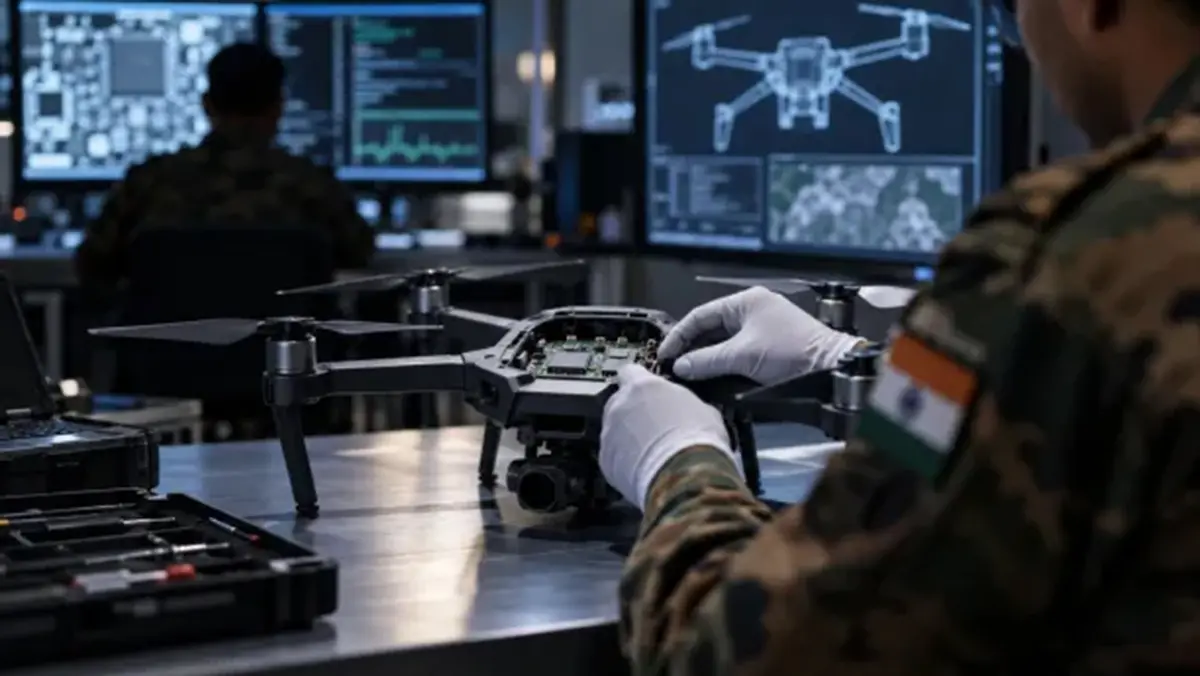
மறைக்கப்பட்ட பாதுகாப்பு பலவீனங்களுக்காக மின்னணு உபகரணங்களை ஆய்வு செய்யும் திறனை இந்திய ராணுவம் (Indian Army) விரிவுபடுத்துகிறது. டெல்லியில் (Delhi) ஒரு ஆய்வகம் திறக்கப்பட்டுள்ளது என்றும், குறைந்தது ஐந்து திட்டமிடப்பட்டுள்ளது என்றும் செப்டம்பர் 21 அன்று The Indian Express செய்தி வெளியிட்டுள்ளது. பாதிப்புகள் மற்றும் பாதுகாப்பு அச்சுறுத்தல்களுக்கான மின்னணு அமைப்புகள் வன்பொருள் மதிப்பீடு மற்றும் பகுப்பாய்வு (Assessment and Analysis of Electronic Systems Hardware for Vulnerabilities and Security Threats) (AASHVAST) என்று இதன் பெயர். ஆய்வகங்கள் வன்பொருள் மற்றும் ட்ரோன்கள் (drones) போன்ற சாதனங்களைக் கட்டுப்படுத்தும் குறைந்த அளவிலான மென்பொருளை ஆராய்கின்றன. உள்நாட்டு அசெம்பிளியானது (assembly) கூறுகள் மற்றும் மென்பொருளை இன்னும் உள்ளடக்கலாம், அதன் தோற்றம் நிறுவ கடினமாக இருப்பதால் இது முக்கியமானது. அறிக்கையின்படி, ட்ரோன்கள் (drones) இந்த சோதனைகளுக்கு உட்படுத்தப்பட வேண்டும், அதே நேரத்தில் கண்காணிப்பு-கேமரா சோதனை திட்டமிடப்பட்ட நீட்டிப்பாகும். இயங்கும் டெல்லி (Delhi) வசதி மற்றும் முன்மொழியப்பட்ட வலையமைப்பு ஆகியவை முன்முயற்சியின் வெவ்வேறு நிலைகளைக் குறிக்கின்றன.
ஆய்வகத்தின் பெயர் எதைக் குறிக்கிறது
AASHVAST என்பது பாதிப்புகள் மற்றும் பாதுகாப்பு அச்சுறுத்தல்களுக்கான மின்னணு அமைப்புகள் வன்பொருள் மதிப்பீடு மற்றும் பகுப்பாய்வு (Assessment and Analysis of Electronic Systems Hardware for Vulnerabilities and Security Threats) என விரிவடைகிறது. பயனர் பொதுவாகப் பார்க்கும் பயன்பாடுகளுக்குக் கீழே அதன் கவனம் சென்றடைகிறது. வன்பொருள் என்பது ஒரு சாதனத்தின் உள்ளே உள்ள இயற்பியல் சில்லுகள், சர்க்யூட் போர்டுகள் (circuit boards) மற்றும் தகவல் தொடர்பு தொகுதிகள் ஆகியவற்றை உள்ளடக்கியது. ஃபார்ம்வேர் (Firmware) என்பது சாதனங்களில் உட்பொதிக்கப்பட்ட மென்பொருளாகும், இது அவற்றைத் தொடங்கவும், தொடர்பு கொள்ளவும் மற்றும் அவற்றின் அடிப்படை செயல்பாடுகளைச் செய்யவும் உதவுகிறது. இந்த அடிப்படை அடுக்கில் பலவீனம் இருக்கும்போது கூட, ஒரு சாதனம் அதன் ஆபரேட்டருக்கு இயல்பானதாகத் தோன்றலாம்.
செய்தித்தாள் சோதனைத் தொகுப்பை இராணுவத்தின் எலக்ட்ரானிக்ஸ் (electronics)-பராமரிப்பு நிறுவனத்திற்கான குயிக்பே (QuickPay) மூலம் மேம்பாடு என்று விவரிக்கிறது. சீன (Chinese)-தோற்ற கூறுகள் மற்றும் தனியுரிம தகவல் தொடர்பு அமைப்புகள் பற்றிய கவலைகளுக்குள் இது முயற்சியை வைக்கிறது. அந்தக் கவலைகள் ஆய்வு முயற்சியை விளக்குகின்றன; ஒரு குறிப்பிட்ட நாட்டிலிருந்து ஒவ்வொரு தயாரிப்பிலும் தீங்கிழைக்கும் நடத்தையை அவர்கள் நிறுவவில்லை. ஒரு சப்ளையரின் (supplier) தேசியத்தை ஒரு முழுமையான தொழில்நுட்பக் கண்டுபிடிப்பாகக் கருதுவதை விட பாதுகாப்பு மதிப்பீடு உண்மையான கூறு, மென்பொருள் மற்றும் உள்ளமைவை ஆய்வு செய்ய வேண்டும்.
ஃபார்ம்வேர் ஏன் தனி கவனத்திற்கு தகுதியானது
ஒரு சாதாரண மென்பொருள் புதுப்பிப்பு ஒரு பயன்பாடு என்ன செய்கிறது என்பதை மாற்றலாம், ஆனால் அடிப்படை சாதனம் எவ்வாறு செயல்படுகிறது என்பதை ஃபார்ம்வேர் (firmware) கட்டுப்படுத்தலாம். பிணைய கேமராவில் (camera), அது தகவல் தொடர்பு மற்றும் அணுகல் கட்டுப்பாடுகளை பாதிக்கலாம். ட்ரோனில், கீழ்-நிலை கூறுகள் பரந்த கட்டுப்பாடு மற்றும் தொடர்பு அமைப்பை ஆதரிக்கின்றன. எனவே அந்தக் கூறுகளில் ஒன்றின் பலவீனம், கூறுக்கு அப்பாற்பட்டதாக இருக்கலாம். அதன் விளைவுகள் அது செய்யும் செயல்பாடு மற்றும் சுற்றியுள்ள பாதுகாப்புகள் பலவீனத்தை சுரண்டுவதைத் தடுக்கிறதா என்பதைப் பொறுத்தது.
ஒரு பாதிப்பு என்பது சுரண்டக்கூடிய ஒரு பலவீனம். வேண்டுமென்றே செருகப்பட்ட பின்கதவு ஒரு சாத்தியமான பாதுகாப்புச் சிக்கலாகும், ஆனால் தற்செயலான குறியீட்டுப் பிழையும் ஆபத்தை உருவாக்கலாம். ஒரு பலவீனத்தைக் கண்டறிவது, அதை யார் அறிமுகப்படுத்தினார் அல்லது ஒரு எதிரி அதைப் பயன்படுத்தியிருக்கிறார்களா என்பதை தானாகவே நிறுவ முடியாது. மாறாக, சோதனையின் போது ஒன்றைக் கண்டறியத் தவறினால், எதுவும் இல்லை என்பதை நிரூபிக்காது. மதிப்பீட்டின் கவரேஜ் (coverage) மற்றும் தரம் அதன் இறுதி லேபிளைப் (label) போலவே முக்கியம்.
விநியோகச் சங்கிலி மூலம் கூறுகளைப் பின்பற்றுதல்
முடிக்கப்பட்ட சாதனத்தை விற்கும் நிறுவனம் அதன் அனைத்து சில்லுகளையும் உற்பத்தி செய்யாமல் இருக்கலாம், அதன் அனைத்து மென்பொருளையும் எழுதலாம் அல்லது பிற்கால புதுப்பிப்புகளைக் கட்டுப்படுத்தலாம். ஒரு விநியோகச் சங்கிலி அந்த வெவ்வேறு பங்களிப்பாளர்களை இணைக்கிறது. துணை ஒப்பந்ததாரர் அல்லது கூறு பதிப்பில் ஏற்படும் மாற்றம் தயாரிப்பின் பழக்கமான பெயரை மாற்றாமல் பாதுகாப்பு சுயவிவரத்தை மாற்றலாம். கொள்முதல் செய்யப்படுவதற்கு, இறுதி விலைப்பட்டியலில் அச்சிடப்பட்ட நாடு மட்டுமின்றி, உண்மையில் என்ன வழங்கப்படுகிறது மற்றும் அது எவ்வாறு ஆதரிக்கப்படுகிறது என்பது பற்றிய தகவல் தேவை.
யுனைடெட் ஸ்டேட்ஸ் நேஷனல் இன்ஸ்டிடியூட் ஆஃப் ஸ்டாண்டர்ட்ஸ் அண்ட் டெக்னாலஜி (United States National Institute of Standards and Technology), விநியோகச் சங்கிலி ஆபத்தை வேண்டுமென்றே நாசவேலை செய்வதை விட பரந்ததாக விவரிக்கிறது. மோசமான வளர்ச்சி அல்லது உற்பத்தியால் ஏற்படும் போலி தயாரிப்புகள் மற்றும் பலவீனங்கள் இதில் அடங்கும். ஆய்வு மற்றும் ட்ரேசபிலிட்டி (traceability) ஏன் ஒன்றாகச் செயல்படுகிறது என்பதை இந்தக் கட்டமைப்பு விளக்குகிறது. பரிசோதனையானது சாதனத்தில் என்ன இருக்கிறது மற்றும் அது எவ்வாறு செயல்படுகிறது என்று கேட்கிறது. இது எங்கிருந்து வந்தது மற்றும் எந்த சப்ளையர் (supplier) குறையை சரிசெய்ய முடியும் என்பதை அறிய ட்ரேசபிலிட்டி (traceability) உதவுகிறது. எந்தச் செயலும் மற்றொன்றை முழுமையாக மாற்றுவதில்லை.
பாதுகாப்பு, கண்டறிதல் மற்றும் மீட்பு
ஃபார்ம்வேர் (Firmware) மீள்திறனை மூன்று இணைக்கப்பட்ட பணிகள் மூலம் புரிந்து கொள்ளலாம்: அங்கீகரிக்கப்படாத மாற்றங்களைத் தடுக்கலாம், ஏற்படும் மாற்றங்களைக் கண்டறியலாம் மற்றும் பாதுகாப்பாக மீட்கலாம். நிறுவனத்தின் இயங்குதளம்-நிலைபொருள் வழிகாட்டுதல் இந்த அணுகுமுறையைப் பயன்படுத்துகிறது. அங்கீகரிக்கப்பட்ட புதுப்பிப்பு பொறிமுறையானது, எடுத்துக்காட்டாக, அங்கீகரிக்கப்படாத மாற்றீட்டிலிருந்து அங்கீகரிக்கப்பட்ட புதுப்பிப்பை வேறுபடுத்த ஒரு சாதனத்திற்கு உதவுகிறது. ஏதோ மாறியிருப்பதற்கான ஆதாரத்தை கண்டறிதல் வழங்குகிறது. சமரசம் செய்யப்பட்ட அதே பொருளை மீண்டும் நிறுவுவதற்குப் பதிலாக, செயல்பாட்டை மீட்டெடுக்க மீட்டெடுப்பிற்கு நம்பகமான வழி தேவை.
இணைக்கப்பட்ட சாதனங்களுக்கு அவற்றின் சேவை வாழ்நாள் முழுவதும் ஆதரவு தேவை. நிறுவனத்தின் சாதன-பாதுகாப்பு அடிப்படை அடையாளப்படுத்துதல், கட்டமைப்பு, தரவு பாதுகாப்பு, கட்டுப்படுத்தப்பட்ட அணுகல், மென்பொருள் புதுப்பிப்புகள் மற்றும் பாதுகாப்பு நிலை பற்றிய விழிப்புணர்வு ஆகியவற்றை உள்ளடக்கியது. இவை பொதுவான பொறியியல் கோட்பாடுகள், AASHVAST இன் சான்றிதழ்கள் அல்ல. அவற்றின் நடைமுறைத் தாக்கம் என்னவென்றால், ஒரு ஆரம்ப ஆய்வக அனுமதிப் பொறுப்பை முடிவுக்குக் கொண்டு வர முடியாது. உபகரணப் பதிப்புகள், புதுப்பிப்பு ஏற்பாடுகள் மற்றும் அணுகல் அனுமதிகள் வரிசைப்படுத்தப்பட்ட பிறகு, வெளிப்பாடு மற்றும் செயல்பாட்டு நிலைமைகள் மாறும் போது கட்டுப்பாட்டில் இருக்க வேண்டும்.
விரிவாக்கம் எதை நிறுவ முடியும் மற்றும் எதை முடியாது
கூடுதல் ஆய்வகங்கள் பரிசோதனையை அணுகக்கூடியதாக மாற்றலாம் மற்றும் சோதனைப் பணிகளை இருப்பிடங்கள் முழுவதும் பரப்ப உதவும். அந்தப் பலன் பயிற்சி பெற்ற பணியாளர்கள், பொருத்தமான கருவிகள் மற்றும் சீரான நடைமுறைகளைப் பொறுத்தது. அவர்களின் கண்டுபிடிப்புகளும் நடவடிக்கைக்கு வழிவகுக்க வேண்டும்: மென்பொருளைச் சரிசெய்தல், பாதுகாப்பற்ற உள்ளமைவை நிராகரித்தல் அல்லது ஆதரவை வழங்க சப்ளையர் (supplier) கோருதல். பழுதுபார்க்கும் அல்லது கொள்முதல் முடிவு இல்லாமல் தாக்கல் செய்யப்பட்ட அறிக்கை மட்டுப்படுத்தப்பட்ட பாதுகாப்பு மதிப்பைக் கொண்டுள்ளது. எந்த உபகரணங்கள் ஏற்றுக்கொள்ளப்படுகின்றன மற்றும் அது எவ்வாறு பராமரிக்கப்படுகிறது என்பதை பாதிக்கும் என்பதால் ஆய்வு செயல்முறை முக்கியமானது.
அறிக்கையிடப்பட்ட எதிர்கால நீட்டிப்பு க்ளோஸ்டு-சர்க்யூட் டெலிவிஷன் (closed-circuit television) (CCTV) அமைப்புகளுக்குச் சொந்தமானது, குறிப்பிட்ட இடங்களைக் கண்காணிக்க கேமராக்களைப் (cameras) பயன்படுத்துகிறது. கேமராவின் பிணைய இணைப்புகள் மற்றும் மென்பொருளானது அது உருவாக்கும் படத்துடன் சேர்த்து பரிசோதிக்கத் தகுதியானது. தற்போதைய முயற்சி இராணுவக் கொள்முதல் தொடர்பானது, ட்ரோன் (drone) ஆய்வு மற்றும் கேமரா (camera) சோதனை ஆகியவற்றுடன். முன்மொழியப்பட்ட வசதிகள் செயல்படத் தொடங்கவும், அந்தக் கூடுதல் உபகரணப் பிரிவுகளுக்குப் பொருத்தமான நடைமுறைகளைப் பயன்படுத்தவும் பரந்த கவரேஜ் (coverage) தேவைப்படும்.
முடிவுரை
AASHVAST ஒரு மின்னணுப் பொருளைப் பெறுவதற்கும் அதைக் கட்டுப்படுத்தும் கூறுகளைப் புரிந்துகொள்வதற்கும் இடையிலான இடைவெளியைக் குறிக்கிறது. சோதனையானது கண்டறியக்கூடிய உபகரணங்கள், சரி செய்யப்பட்ட பலவீனங்கள் மற்றும் வாங்கிய பிறகு நம்பகமான ஆதரவு ஆகியவற்றிற்கு வழிவகுக்கும் என்பதைப் பொறுத்து அதன் மதிப்பு இருக்கும். அசெம்பிளி (assembly) மற்றும் டெலிவரிக்கு (delivery) அப்பால் பாதுகாப்பான கொள்முதல் தொடர்கிறது என்பதே பரந்த பாடம். இதில் ஃபார்ம்வேர் (firmware), புதுப்பிப்பு செயல்முறை மற்றும் ஒரு பாதிப்பு பின்னர் கண்டறியப்படும்போது பதிலளிக்கும் திறன் ஆகியவை அடங்கும்.